QR kod dolandırıcılığında sahte karekod sizi kart bilgisi veya şifre isteyen bir sayfaya götürür. Okutmadan önce ve sonra neye bakmanız gerektiğini öğrenin.
QR kod dolandırıcılığı, bir karekodun sizi gerçek bir ödeme veya giriş sayfası yerine sahte bir siteye ya da zararlı bir uygulamaya götürmesidir. Kod bir otopark makinesinin, şarj istasyonunun veya restoran masasının üzerine yapıştırılmış bir etiket olabileceği gibi bir e-postada, SMS’te ya da kapınıza bırakılmış bir notta da karşınıza çıkabilir. Korunmanın temel kuralı basittir: kodu okuttuğunuzda açılacak adresin alan adını sayfayı açmadan önce okuyun ve kart bilgisi ya da şifre isteyen bir sayfaya QR kod üzerinden girmeyin.
Bu saldırı İngilizcede “quishing” olarak da anılır; terimin kısa tanımını QR kod oltalama sözlük maddemizde bulabilirsiniz. Bu yazıda sahte kodların en sık nerede karşınıza çıktığını, okutmadan önce ve sonra neye bakmanız gerektiğini ve kodu okutup bilgi girdiyseniz ne yapacağınızı anlatıyoruz.
QR kod dolandırıcılığı nasıl işler?
QR kod, çoğu zaman bir web adresi olan kısa bir metni görsel olarak saklar. İnsan gözü bir kodun nereye gittiğini okuyamaz ve bu, dolandırıcılara iki avantaj sağlar. Birincisi, gerçek bir kodun üzerine kendi kodlarını yapıştırdıklarında fark edilmesi zordur. İkincisi, link bir resmin içinde olduğu için e-postadaki bağlantıları metin olarak tarayan bazı güvenlik filtrelerinden kaçabilir.
ABD Federal Ticaret Komisyonu (FTC), Aralık 2023 tarihli tüketici uyarısında dolandırıcıların otopark sayaçlarındaki kodların üzerine kendi kodlarını yapıştırdığını, ayrıca teslim edilemeyen paket, hesap sorunu ya da şüpheli işlem gibi bahanelerle mesaj ve e-posta yoluyla QR kod gönderdiğini belirtiyor. FTC’ye göre okutulan kod, yazdığınız her şeyi kaydeden sahte bir siteyi açabilir ya da bilgilerinizi çalan zararlı bir yazılım yükleyebilir.
Sahte QR kodlar en çok nerede karşınıza çıkar?
Fiziksel etiketler
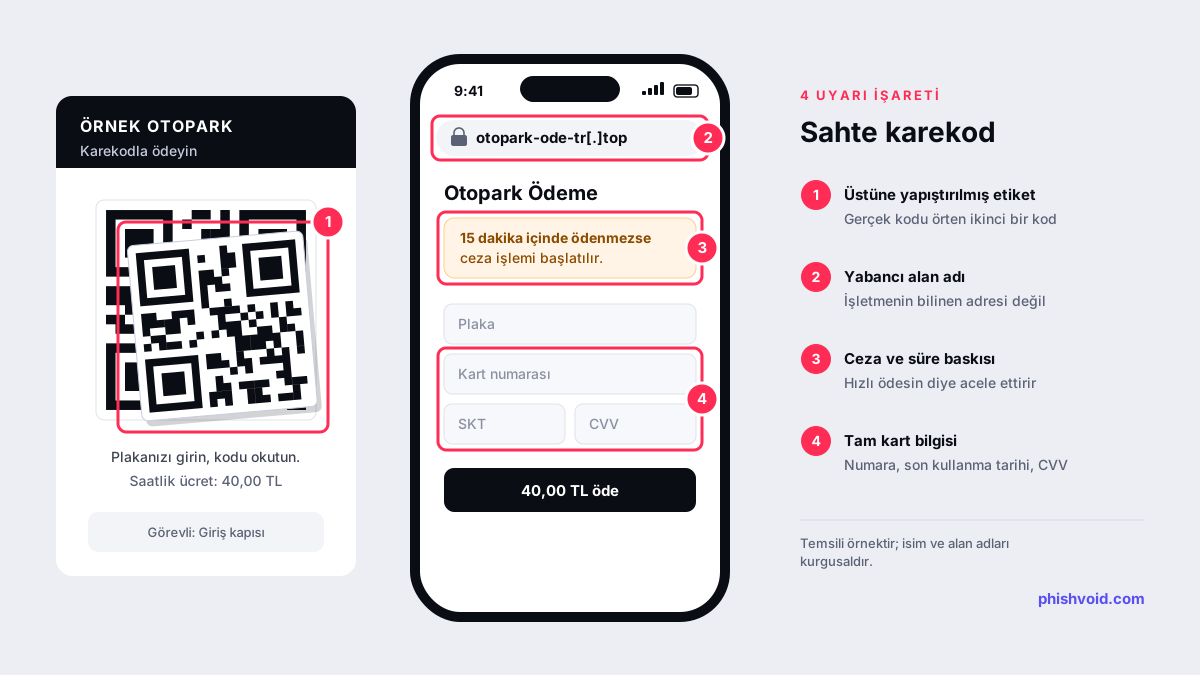
Otopark ödeme makineleri, elektrikli araç şarj istasyonları, restoran masaları, kiralık scooter ve bisiklet noktaları, ilan panoları ve afişler. Ortak noktaları, ödeme beklenen ve kodun hızla okutulduğu yerler olmalarıdır. Gerçek kodun üzerine yapıştırılmış ikinci bir etiket, kenarları kalkmış bir çıkartma ya da makinenin geri kalanıyla uyumsuz bir baskı, dikkat etmeniz gereken işaretlerdir.
E-posta
Kurumlarda karşılaşılan bir biçim, “çok faktörlü doğrulamanızı yenileyin” ya da “bordronuzu görüntüleyin” gibi bir bahaneyle gönderilen QR kodlu e-postadır. Kod bilgisayarda değil telefonda okutulur; böylece sahte giriş sayfası, kurumsal bilgisayardaki korumaların dışında ve adres çubuğunun daha az göründüğü küçük bir ekranda açılabilir.
İş yerinde böyle bir e-posta aldığınızda kodu kişisel telefonunuzla okutmayın. Gönderen adresini kontrol edin, e-postayı şirketinizin oltalama bildirim yöntemiyle güvenlik ekibine iletin ve gerçek bir işlem gerekiyorsa şirket portalını her zamanki yoldan kendiniz açın. Kurumsal sistemler, şifre yenileme veya doğrulama için genellikle e-postadaki bir QR koda ihtiyaç duymaz; şüpheniz varsa BT ekibine ayrı bir kanaldan sorun.
SMS’ler ve kargo notları
Kapınıza bırakılmış bir “teslim edilemedi” notu veya bir mesajdaki görsel, QR kod aracılığıyla sizi sahte bir takip ya da ödeme sayfasına götürebilir. Senaryo sahte kargo SMS’lerindeki ile aynıdır; tek fark linkin bir kodun içine saklanmış olmasıdır.
İkinci el ilanlar ve sosyal medya
“Ödemeyi almak için bu kodu okutun” diyen sahte alıcılar da bu yöntemi kullanabilir. Para almak için kart bilgilerinizi, şifrenizi veya bankanızdan gelen bir kodu bir sayfaya girmeniz gerekmez.
Okutmadan önce ve okuttuktan sonra yapılacak kontroller
- Kodun fiziksel durumuna bakın. Üstüne yapıştırılmış, yamuk duran ya da başka bir kodu örten etiketleri okutmayın.
- Önizlemedeki adresi okuyun. Telefon kameraları kodu okuyunca genellikle açılacak adresi gösterir. Adresin sonundaki gerçek alan adı, kodu koyan kurumun veya işletmenin bilinen adresi olmalıdır. Alan adı okuma kuralları için kargo takip linki sahte mi yazımızdaki örneklere bakabilirsiniz.
- Emin değilseniz açmadan kontrol edin. Bazı kamera ve tarayıcı uygulamaları adresi kopyalamanıza izin verir. Kopyaladığınız linki şüpheli link kontrolü aracımıza yapıştırarak gerçek alan adını ve alan adının yaşını görebilirsiniz.
- Şifre ve kart bilgisini QR kodun açtığı sayfaya girmeyin. Bankanıza, e-postanıza veya iş hesabınıza giriş yapmanız gerekiyorsa uygulamayı ya da siteyi kendiniz açın.
- Uygulama yükletmeye çalışan kodlarda durun. Bir QR kod sizi resmî uygulama mağazası dışından dosya indirmeye yönlendiriyorsa indirmeyin.
- Alternatif yolu kullanın. Otopark veya şarj ödemesi için işletmenin uygulamasını resmî mağazadan indirin, ödeme makinesini ya da görevliyi kullanın.
Bu kontroller birkaç saniye sürer ve çoğu sahte kodu ayıklar. Yine de en güvenli alışkanlık, ödeme ve giriş işlemlerini mümkün olduğunca kendi açtığınız uygulamalardan yapmak, QR kodu ise yalnızca bilgi almak için kullanmaktır. Bir kodun açtığı sayfa sizden beklediğinizden fazlasını istiyorsa, sayfayı kapatıp işlemi başka bir yoldan yapın.
Ödeme karekodları: TR Karekod ne sağlar?
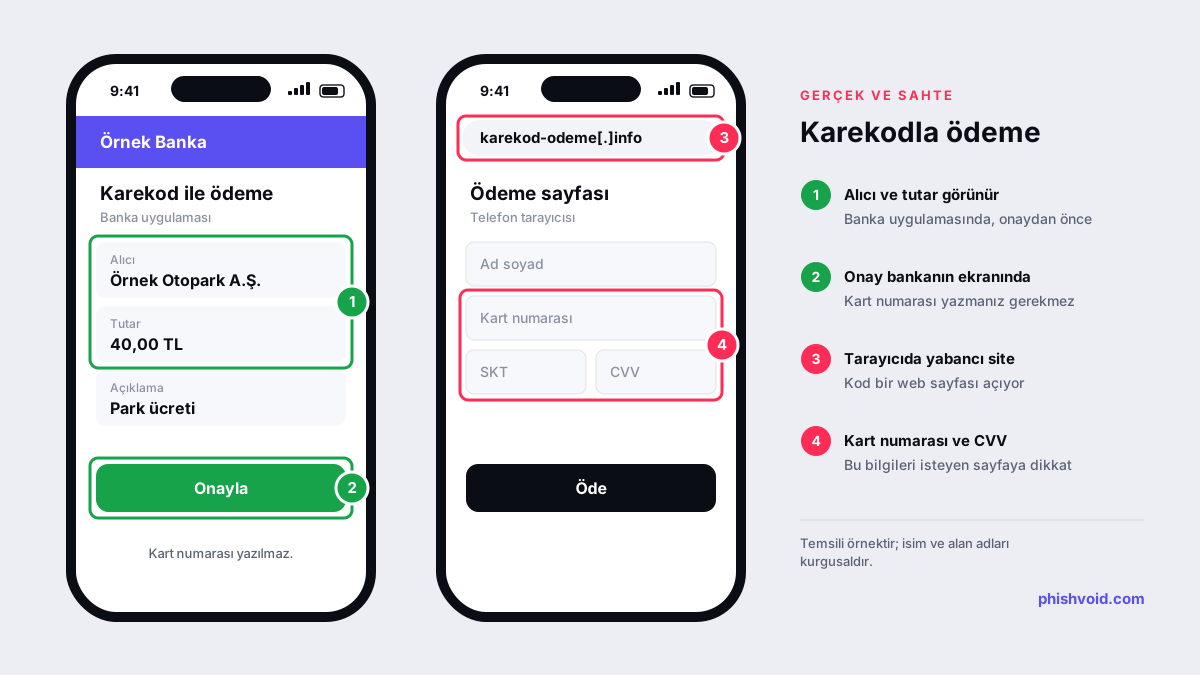
Türkiye’de karekodla yapılan ödemelerde Türkiye Cumhuriyet Merkez Bankası’nın belirlediği TR Karekod standardı kullanılır. Standarda ilişkin yönetmelik 21 Ağustos 2020 tarihli Resmî Gazete’de yayımlandı. TR Karekod’la ödemede kodu genellikle bankanızın kendi mobil uygulamasıyla okutursunuz ve onaydan önce alıcıyı ve tutarı uygulamanın içinde görürsünüz.
Bu yüzden bir “ödeme karekodu” telefonunuzun kamerasında bir web sayfası açıp sizden kart numarası, son kullanma tarihi ve CVV istiyorsa temkinli olun. Bankanızın uygulamasında okuttuğunuz bir kodda da onaylamadan önce alıcı adını ve tutarı mutlaka kontrol edin; tanımadığınız bir kişi ya da beklemediğiniz bir tutar görüyorsanız işlemi iptal edin.
Kodu okuttuysanız ve bilgi girdiyseniz
- Kart bilgisi girdiyseniz: Kartınızın arkasındaki numaradan bankanızı arayın, kartı kapattırın ve tanımadığınız işlemlere itiraz edin.
- Şifre girdiyseniz: O şifreyi ve aynı şifreyi kullandığınız her hesabı değiştirin, çok faktörlü doğrulamayı açın.
- İş hesabınızla giriş yaptıysanız: BT veya güvenlik ekibinize hemen haber verin; erken bildirim, hesabın kötüye kullanılmasını sınırlar.
- Bir uygulama yüklediyseniz: Uygulamayı kaldırın, telefonunuzu güncelleyin ve bankanızı bilgilendirin.
Ayrıntılı adımlar için dolandırıldım sayfamıza bakın. Sahte kodun açtığı linki siberguvenlik.gov.tr/ihbar formundan veya ihbar@siberguvenlik.gov.tr adresinden USOM’a bildirin. Fiziksel bir sahte etiket gördüyseniz işletmeye veya alanın sorumlusuna haber verin. Para kaybettiyseniz kolluğa veya Cumhuriyet Başsavcılığına başvurun.
İşletmeler için: kendi QR kodlarınızı koruyun
- Kodlarınızın yönlendirdiği adresi kısa ve tanınır tutun; mümkünse ana alan adınızı kullanın, müşterinin göremediği yönlendirmelerden kaçının.
- Fiziksel kodları düzenli olarak kontrol edin; üzerine etiket yapıştırılmasını zorlaştıran baskı ve yerleşim tercih edin.
- Kodun yanına, açılması gereken adresi düz metin olarak yazın. Böylece müşteri önizlemedeki adresi karşılaştırabilir.
- Markanızı taklit eden benzer alan adlarını izleyin. Hangi varyasyonların alındığını görmek için benzer alan adı bulucu aracımızı kullanabilirsiniz.
Sahte kodun gittiği site bulunduğunda hızla kapatılması gerekir. Phishvoid, markanızı taklit eden siteleri bir kişiye doğrulatır ve barındırma firmasına, kayıt firmasına, tarayıcı engel listelerine ve USOM’a bildirerek kapanana kadar takip eder.
Sık sorulan sorular
QR kod dolandırıcılığı nedir?
Bir karekodun sizi gerçek bir sayfa yerine kart bilgisi veya şifre toplayan sahte bir siteye ya da zararlı bir uygulamaya yönlendirmesidir. Kod fiziksel bir etikette, e-postada, SMS’te veya kapıya bırakılmış bir notta olabilir.
Sahte QR kod nasıl anlaşılır?
Kodun başka bir kodun üzerine yapıştırılıp yapıştırılmadığına bakın ve okuttuğunuzda önizlemede görünen alan adını okuyun. Alan adı, kodu koyan kurumun veya işletmenin bilinen adresi değilse sayfayı açmayın.
QR kodu okutmak tek başına tehlikeli mi?
Kodu okutmak yalnızca bir adresi okur. Risk çoğu zaman o adresi açıp bilgi girdiğinizde veya bir dosya indirdiğinizde başlar. Telefonunuzu güncel tutun ve kod sizi bir giriş sayfasına ya da indirmeye götürüyorsa durun.
Restoran menüsündeki QR kod güvenli mi?
Menü kodları çoğu zaman yalnızca menüyü açar ve menüyü görmek için kart bilgisi, giriş ya da uygulama yüklemesi gerekmez. Kod sizden bunlardan birini isterse ya da masadaki etiket yapıştırılmış gibi görünürse işletme çalışanına sorun.
Sahte QR kodu nereye bildirebilirim?
Kodun açtığı linki USOM’un siberguvenlik.gov.tr/ihbar formuna veya ihbar@siberguvenlik.gov.tr adresine bildirin. Fiziksel etiketi işletmeye haber verin. Para kaybettiyseniz bankanızı arayın ve kolluğa başvurun.
Markanızı taklit eden biri mi var?
Benzer domainleri ve kopya sayfaları bulup kaldırtıyoruz. Ücretsiz maruziyet taramasıyla başlayın.