Kripto borsası marka koruma rehberi: sahte giriş sayfaları, taklit uygulamalar, sahte destek hesapları ve airdrop tuzaklarını tespit edip kaldırtma adımları.
Kripto borsası marka koruma, borsanın adını, logosunu ve arayüzünü kullanan sahte giriş sayfalarını, taklit mobil uygulamaları, sahte destek hesaplarını ve sahte kampanya sayfalarını sürekli izlemek, doğrulandıklarında hızla kaldırtmak ve kullanıcıya gerçek kanalı tanıtmaktır. Kripto platformlarında bu iş bankacılıktakinden de hız ister: çalınan erişimle yapılan bir transfer çoğu zaman saniyeler içinde başka adreslere dağıtılır ve geri almak çok zordur. Bu yazıda kripto borsalarını farklı kılan riskleri, taklit türlerini, tespit ve kaldırma akışını ve Türkiye’deki düzenleyici çerçevenin bu işe nasıl dokunduğunu anlatıyoruz.
Kripto borsalarını farklı kılan ne?
Oltalama saldırısının temel mantığı her sektörde aynıdır, ama kripto borsalarında birkaç özellik riski büyütür:
- Geri dönüşü zor işlemler: Kart işlemlerinde itiraz süreçleri vardır; zincir üzerindeki bir transfer gönderildikten sonra genellikle geri çağrılamaz. Bu yüzden sahte sayfanın yayında kaldığı her saat daha değerlidir.
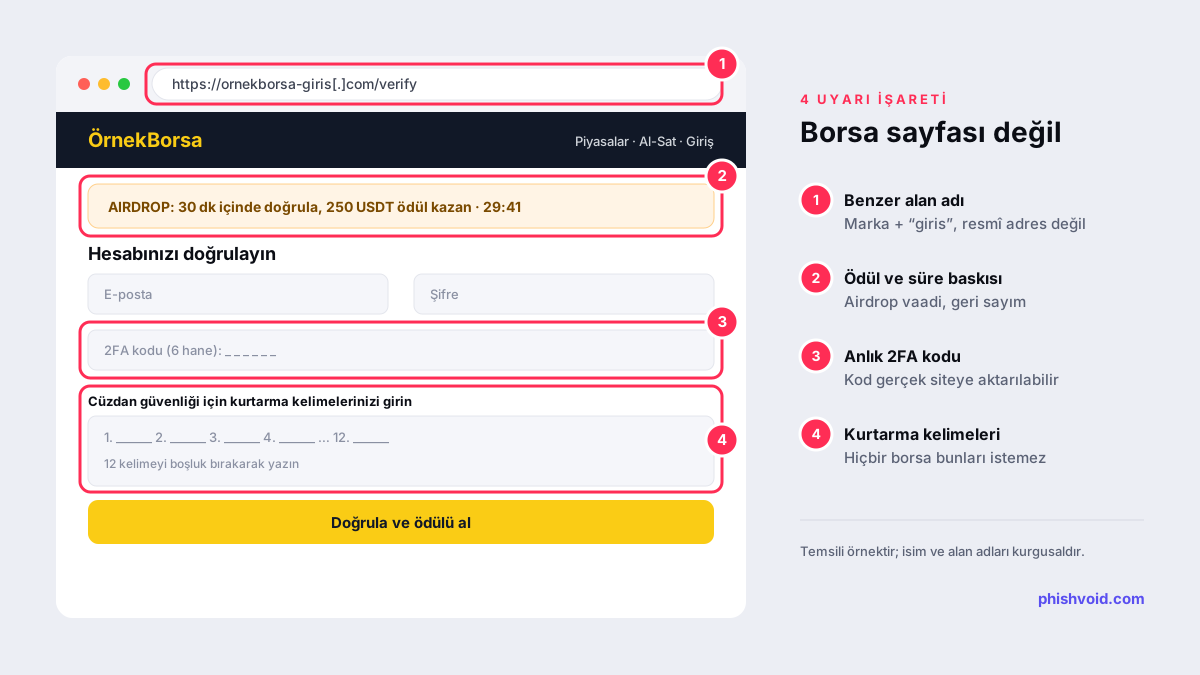
- Anlık kod hırsızlığı: Sahte giriş sayfaları şifreyi ve iki adımlı doğrulama kodunu gerçek zamanlı olarak gerçek siteye aktarabilir. Bu yönteme AiTM oltalama denir ve tek kullanımlık kodları tek başına yetersiz bırakır.
- Kesintisiz piyasa: Piyasa hafta sonu ve gece de açıktır; yeni listeleme, kampanya ve “airdrop” duyuruları dolandırıcılara hazır bir yem sunar.
- Topluluk kanalları: Kullanıcılar destek ve haber için Telegram, X ve Discord gibi kanallara alışkındır. Sahte destek hesapları bu alışkanlıktan yararlanır.
En sık görülen taklit türleri
Kripto borsalarını hedef alan taklitler genellikle beş kalıptan birine uyar:
- Sahte giriş sayfası: Borsanın giriş ekranının kopyası;
ornekborsa-giris[.]comgibi bir adreste e-posta, şifre ve doğrulama kodunu ister. - Sahte kampanya ve airdrop sayfası: “Hesabınızı doğrulayın, ödül tokenlarınızı alın” gibi vaatlerle cüzdan bağlanmasını ya da bir işlem onayını ister. Onaylanan işlem, cüzdandaki varlıkların çekilmesine izin verebilir.
- Kurtarma kelimeleri tuzağı: “Hesap güvenliği” bahanesiyle cüzdanın kurtarma kelimelerini ister. Bu kelimeleri ele geçiren, cüzdanın tamamına erişir.
- Taklit mobil uygulama: Borsanın adını ve simgesini taşıyan, resmî mağaza dışından ya da zaman zaman mağaza içinden dağıtılan uygulamalar.
- Sahte destek ve yatırım grupları: “Hesabınız kilitlendi, destek ekibine yazın” diyen hesaplar ve borsanın adını kullanarak yatırım tavsiyesi veren gruplar. Benzer kurguları sahte müşteri destek hesapları ve sahte reklam ve deepfake yatırım tuzakları yazılarımızda anlattık.
Tespit: nereyi izlemeli?
Kripto taklitleri birçok kanala aynı anda yayılır. İzleme listesi en azından şunları kapsamalı:
- Alan adları ve sertifikalar: Borsa adının “giris”, “login”, “airdrop”, “destek”, “app”, “verify” gibi kelimelerle ve harf benzerlikleriyle birleştiği yeni kayıtlar; bunlara verilen yeni sertifikalar.
- Uygulama mağazaları ve APK siteleri: Borsanın adını ya da simgesini kullanan uygulamalar ve “resmî uygulama” diye dosya dağıtan siteler.
- Sosyal medya ve topluluk kanalları: Borsanın adını taşıyan Telegram grupları, X hesapları, Instagram sayfaları; özellikle “destek”, “admin” ya da “resmî” kelimelerini kullananlar.
- Reklamlar: Borsa adıyla yapılan aramalarda ve sosyal medya akışlarında çıkan, kampanya ya da ödül vaat eden reklamlar.
- Kullanıcı bildirimleri: Destek talepleri içinde “şu adreste giriş yaptım” ya da “destek ekibi kurtarma kelimelerimi istedi” gibi ifadeler.
Doğrulama sırasında dikkat: birçok sahte sayfa cloaking kullanır ve yalnızca belirli ülkelerden, mobil cihazlardan ya da reklam tıklamasından gelen ziyaretçilere gerçek içeriği gösterir. Doğrulamayı bu koşulları taklit ederek yapmak, “boş sayfa” görüp vakayı kapatma hatasını önler.
Kaldırma: hız, kanıt ve paralel bildirim
Doğrulanan her taklit için kanıtı kaydedin: tam adres, ekran görüntüleri, sayfanın istediği bilgiler ve sayfada yatırma adresi gösteriliyorsa o adres. Bu cüzdan adreslerini kendi risk ve uyum ekibinizle paylaşmak, aynı adreslere giden işlemleri tanımalarına yardımcı olur.
Bir taklit sayfayı tek başına değil, ailesiyle birlikte düşünün. Aynı oltalama kiti çoğu zaman aynı görselleri, aynı dosya adlarını ve aynı yönetim panelini kullanır. Bu ortak izleri kayda geçirmek, kapanan bir sayfanın yeni alan adında açılan kopyasını hızla tanımanızı sağlar.
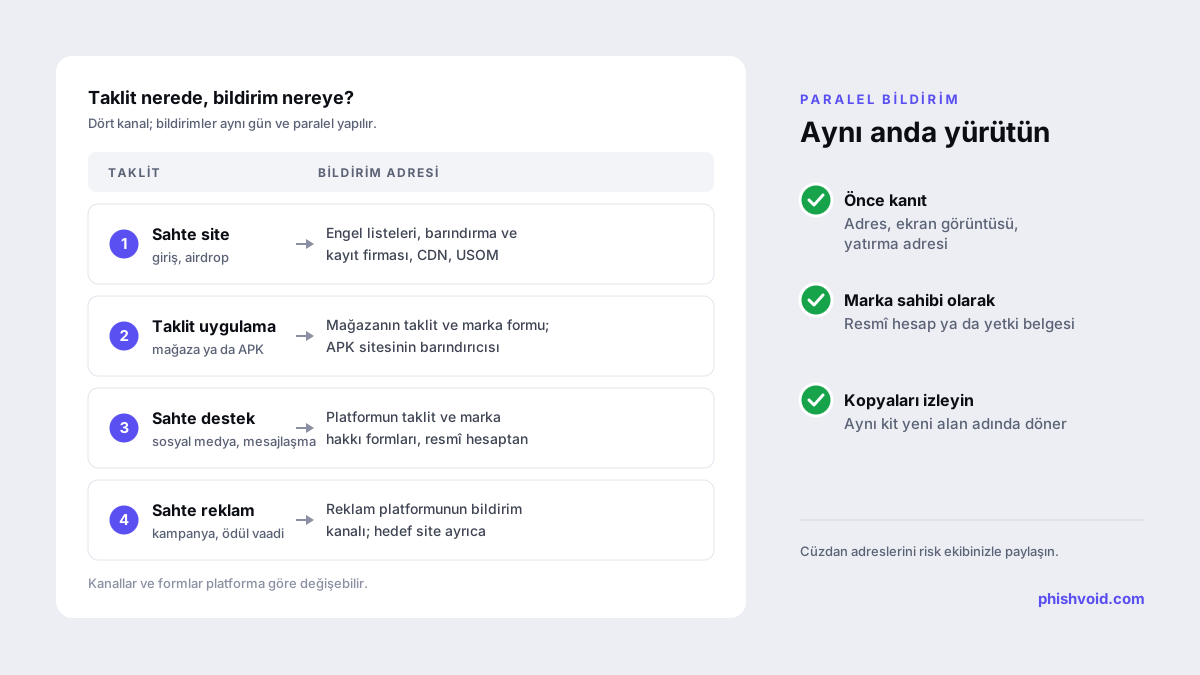
Ardından bildirimler aynı anda yapılır:
- Sahte siteler: Tarayıcı engel listeleri (Google Safe Browsing, Microsoft SmartScreen, Netcraft), barındırma firması, alan adı kayıt firması, varsa CDN ve Türkiye’deki kullanıcıları hedefliyorsa USOM’un ihbar formu.
- Taklit uygulamalar: Uygulama mağazasının taklit ve fikrî mülkiyet bildirim kanalları; APK dağıtan siteler için yine barındırma ve kayıt firmaları.
- Sahte hesaplar ve gruplar: Platformun taklit (kimliğe bürünme) ve marka hakkı formları; bildirimi markanın resmî hesabı ya da yetkili temsilcisi yaptığında sonuç genellikle daha net olur.
- Sahte reklamlar: Reklam platformunun bildirim kanalı; reklamın yönlendirdiği site ise ayrıca kaldırma akışına alınır.
Türkiye’de düzenleyici çerçeve ve güven sinyali
Türkiye’de kripto varlık hizmet sağlayıcıları için çerçeve, 2 Temmuz 2024 tarihli Resmî Gazete’de yayımlanan 7518 sayılı Sermaye Piyasası Kanununda Değişiklik Yapılmasına Dair Kanun ile çizildi. Kanun, kripto varlık hizmet sağlayıcılarının kurulması ve faaliyete başlaması için Sermaye Piyasası Kurulundan (SPK) izin alınmasını şart koşuyor.
SPK ayrıca sitesinde kripto varlık hizmet sağlayıcıları için bir Faaliyette Bulunanlar Listesi (Geçici Liste) yayımlıyor. Kurulun kendi notuna göre bu listede yer almak, kuruluşun ilgili mevzuat uyarınca yetkilendirildiği anlamına gelmiyor. Marka koruma açısından bu iki noktanın pratik bir karşılığı var:
- Kullanıcılarınıza, bir platformun durumunu reklamdaki ya da mesajdaki iddialardan değil, SPK’nın kendi sayfasından kontrol etmelerini önerin.
- Resmî alan adınızı ve uygulama bağlantılarınızı tek bir sayfada yayımlayın; sahte sitelerin “SPK’ya başvurulu” ya da “lisanslı” gibi ifadeleri sizin adınızla kullanması, kullanıcı için bir doğrulama nedeni olsun, güven nedeni değil.
Bu bölüm hukuki görüş değildir; mevzuat ve listeler güncellenebildiği için uyum değerlendirmesini güncel metinler üzerinden hukuk ekibinizle yapın.
Kullanıcıyı korumak: ürün ve iletişim önlemleri
Kaldırma işi her zaman bir adım geride kalır; ürün içindeki önlemler ise sahte sayfanın başarısını doğrudan düşürür.
- Oltalamaya dayanıklı doğrulama: Donanım anahtarı ya da geçiş anahtarı (passkey) gibi yöntemler alan adına bağlı çalışır; sahte alan adında kullanılamaz. Bu seçenekleri sunmak ve teşvik etmek, anlık kod hırsızlığına karşı en güçlü önlemlerden biridir.
- Çekim güvenliği: Yeni bir çekim adresi eklendiğinde bekleme süresi ve ek onay gibi adımlar, ele geçirilen bir hesaptan varlıkların hemen çıkarılmasını zorlaştırır.
- E-postalarda kişisel güvenlik ifadesi: Bazı platformlar kullanıcının belirlediği bir ifadeyi tüm resmî e-postalarına ekler; bu ifadeyi taşımayan e-posta sahte kabul edilir.
- Tekrarlanan net mesajlar: “Destek ekibimiz kurtarma kelimelerinizi, şifrenizi ya da doğrulama kodunuzu asla istemez; size ilk mesajı biz atmayız.” Bu cümlenin uygulamada, e-postada ve sosyal medya profillerinde aynı biçimde geçmesi işe yarar.
Taklit kampanyalar çoğu zaman gece ya da hafta sonu başlar. Phishvoid, borsanızı taklit eden siteleri ve hesapları izler, her birini insan ekiple doğrular ve engel listelerinden barındırma firmalarına, Cloudflare’den USOM’a kadar kaldırma sürecini yürütür. Bankacılıktaki benzer süreç için bankalar için oltalama koruması yazımıza bakabilirsiniz.
Sık sorulan sorular
Sahte kripto borsası sitesi nasıl kapatılır?
Site, marka sahibi olarak kanıtlarla birlikte barındırma firmasına, alan adı kayıt firmasına, varsa CDN hizmetine, tarayıcı engel listelerine ve USOM’a aynı anda bildirilir. Sonuç takip edilir; site yeni bir alan adına taşınırsa süreç yeni adresle tekrarlanır.
Kullanıcı sahte sayfaya kurtarma kelimelerini girdiyse ne olur?
Kurtarma kelimelerini bilen kişi cüzdana tam erişim kazanır. Kullanıcı, kalan varlıkları hiç paylaşılmamış yeni bir cüzdana derhal taşımalı ve borsanın destek ekibine resmî kanaldan haber vermelidir. Para kaybı varsa kolluğa ya da Cumhuriyet Başsavcılığına başvurabilir; ilk adımlar için dolandırıldım sayfamıza bakabilir.
Taklit uygulama resmî mağazada yayındaysa ne yapılır?
Uygulama mağazasının taklit ve fikrî mülkiyet bildirim kanalı kullanılır. Bildirime resmî uygulamanızın mağaza bağlantısı, geliştirici hesabınızın adı, marka tescil bilgileri ve taklit uygulamanın sizin adınızı, simgenizi ya da ekran görüntülerinizi nasıl kullandığını gösteren kanıtlar eklenir. Bu sırada kullanıcılarınıza resmî uygulamanın bağlantısını ve geliştirici adını hatırlatmak iyi olur.
SPK listesinde olan bir platform yetkili midir?
SPK’nın Faaliyette Bulunanlar Listesi için yaptığı açıklamaya göre listede yer almak, ilgili mevzuat uyarınca yetkilendirme anlamına gelmiyor. Güncel durumu her zaman SPK’nın kendi sitesinden kontrol etmek gerekir.
Kripto borsası marka koruma hizmeti ne kadara mal olur?
Maliyeti izlenen marka ve alan adı sayısı, kapsanan kanallar (site, uygulama, sosyal medya, reklam), 7/24 doğrulama ihtiyacı ve kaldırma hacmi belirler. Phishvoid’de tek bir abonelik planı vardır; sınırsız kaldırma talebini kapsar ve fiyat bir demo görüşmesinden sonra belirlenir.
Markanızı taklit eden biri mi var?
Benzer domainleri ve kopya sayfaları bulup kaldırtıyoruz. Ücretsiz maruziyet taramasıyla başlayın.