Bankalar için oltalama koruması: banka adını kullanan sahte siteleri, sahte reklamları ve SMS'leri izleme, kaldırtma ve müşteriyi uyarma adımları.
Bankalar için oltalama koruması, bankanın adını kullanan sahte siteleri, sahte reklamları ve SMS mesajlarını erken bulmak, doğrulamak, kaldırtmak ve bu sırada müşteriyi korumak demektir. Tek bir ürünle çözülmez; birbirine bağlı dört işle yürür: sürekli izleme, hızlı ve paralel kaldırma bildirimi, bankanın kendi kanallarını tanınır kılması ve müşteriyle tutarlı iletişim. Bu yazıda saldırıların bankaları hangi kanallardan hedef aldığını, bankanın her kanalda neler yapabileceğini ve Türkiye’de bu alana dokunan düzenlemelerden resmî metinden doğrulayabildiklerimizi anlatıyoruz.
Saldırılar bankaları hangi kanallardan hedef alıyor?
Banka taklidi genellikle üç parçadan oluşur: müşteriyi çeken bir yem, bilgileri toplayan bir sahte site ve çalınan bilgiyle yapılan işlem. Yem farklı kanallardan gelir:
- Sahte siteler: İnternet şubesi giriş ekranının kopyası. Genellikle banka adını “giris”, “destek”, “puan” gibi kelimelerle birleştiren bir alan adında yayınlanır, örneğin
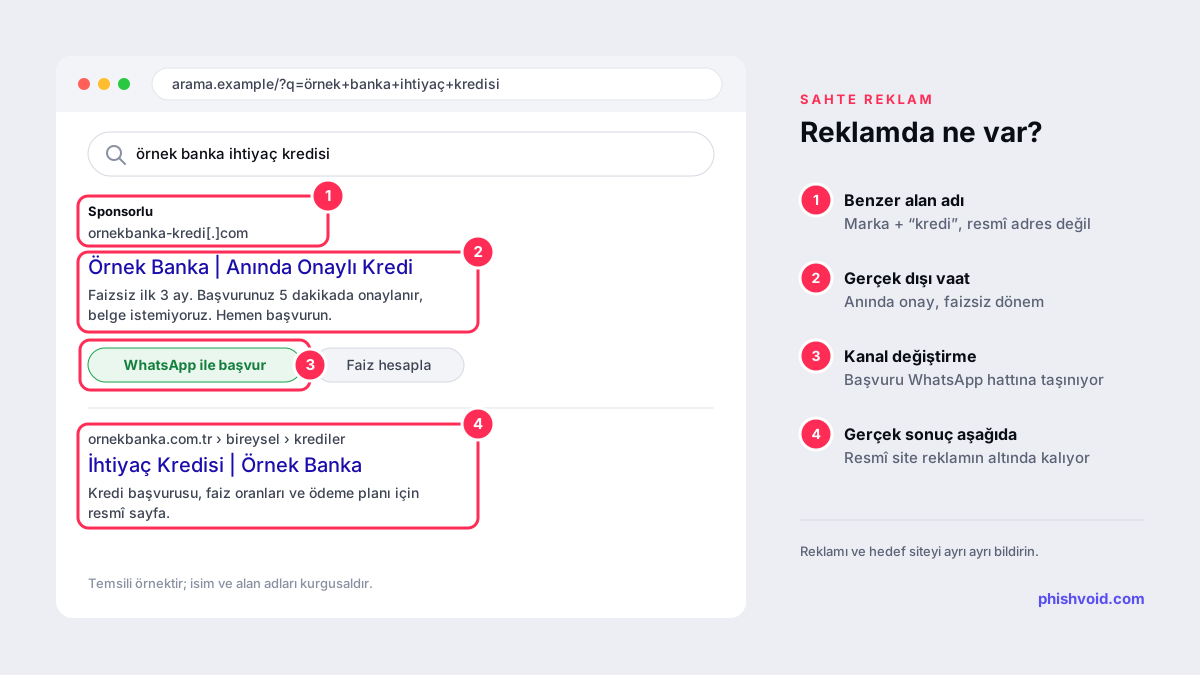
ornekbanka-giris[.]com. Önce müşteri numarası ve şifre, ardından SMS ile gelen tek kullanımlık kod istenir. - Sahte reklamlar: Banka adıyla arama yapıldığında üstte çıkan ya da sosyal medyada “ihtiyaç kredisi”, “puan iadesi”, “aidat iadesi” vaat eden reklamlar. Bir kısmı doğrudan sahte siteye, bir kısmı WhatsApp hattına ya da sahte bir “müşteri temsilcisine” yönlendirir.
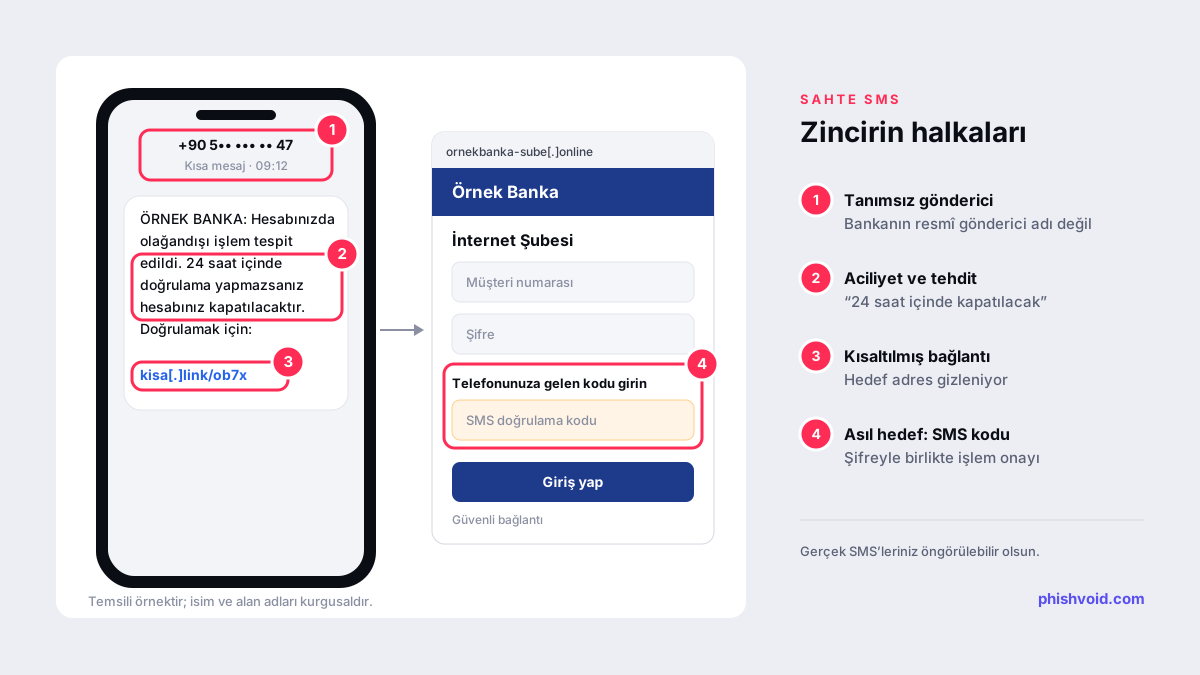
- SMS: “Hesabınız askıya alındı”, “puanlarınızın süresi doluyor” gibi aciliyet kuran mesajlar ve kısaltılmış bağlantılar. Aynı yöntemin kargo temalı türünü sahte kargo SMS’leri yazımızda ayrıntılı anlattık.
- Sahte uygulamalar ve destek hesapları: Resmî mağaza dışından yüklenen ve gelen SMS’leri okuyabilen uygulamalar; sosyal medyada ve mesajlaşma uygulamalarında “müşteri hizmetleri” gibi davranan hesaplar.
Kanallar farklı görünse de çoğu zaman aynı altyapıya çıkar: aynı oltalama kiti, aynı barındırma firması, aynı yönetim paneli. Bu yüzden kanalları ayrı ekipler izlese bile bulguları tek bir listede toplamak, tekrar eden alan adlarını ve kalıpları görmeyi kolaylaştırır.
Sahte siteler: erken tespit ve paralel bildirim
Sahte bir giriş sayfasının verdiği zarar, yayında kaldığı süreyle birlikte artar. Bu yüzden iki hedef vardır: siteyi mümkün olduğunca erken görmek ve doğrulandığı anda birden fazla kanala aynı anda bildirmek.
Erken tespit için nereye bakılır?
- Yeni kayıtlı alan adları: Banka adının, kısaltmasının, ürün adlarının ve bunların yazım hatalarının geçtiği yeni kayıtlar her gün taranmalı. Sık görülen kalıpları typosquatting ve homoglyph alan adları yazımızda topladık.
- Sertifika kayıtları: Sahte sitelerin çoğu HTTPS kullanır. Herkese açık sertifika kayıtları, bir alan adını sayfa içeriği yüklenmeden önce bile gösterebilir.
- İçeriden gelen sinyaller: Çağrı merkezine gelen “şu adreste şifremi girdim” bildirimleri, dolandırıcılık izleme ekibinin gördüğü olağandışı işlem örüntüleri ve bankanın kendi sitesinden logo ya da görsel çeken yabancı alan adları.
Doğrulandığı anda kime bildirilir?
Sahte siteyi tek bir yere bildirip beklemek yerine aynı anda birkaç kanal kullanılır. Google Safe Browsing ve Microsoft SmartScreen gibi tarayıcı engel listeleri, site kapanmadan müşteriye uyarı gösterilmesini sağlar. Barındırma firması ve alan adı kayıt firması siteyi kaldırabilir ya da alan adını askıya alabilir; site Cloudflare gibi bir hizmetin arkasındaysa o hizmete de ayrıca bildirim yapılır. Türkiye’de ayrıca USOM’un ihbar formu ya da ihbar@siberguvenlik.gov.tr adresi kullanılabilir. Bildirimde tam adres, ekran görüntüsü, sayfanın ne topladığı ve bankanın marka sahibi olduğunu gösteren bilgi bulunmalı. Adımların sırasını ve takibini sahte site kaldırma süreci yazımızda anlattık.
Sahte reklamlar: platformlarla birlikte çalışmak
Sahte reklamı yakalamak sahte siteyi yakalamaktan daha zordur. Reklam yalnızca belirli kişilere, belirli konumlarda ve saatlerde gösterilebilir; inceleme yapan birine zararsız bir sayfa, hedeflenen kullanıcıya ise sahte siteyi açabilir. Bankanın yapabilecekleri:
- Kendi adınızla yapılan aramaları düzenli kontrol edin. Banka adı ile “kredi”, “giriş”, “müşteri hizmetleri” gibi kelimelerin birleştiği aramaları farklı cihaz ve konumlardan izleyin. Gördüğünüz reklamın ekran görüntüsünü, görünen ve gerçek hedef adresini ve görüldüğü zamanı kaydedin.
- Reklamı ve hedefini ayrı ayrı bildirin. Reklamı platformun resmî bildirim ve marka hakkı kanallarından bildirin; yönlendirdiği siteyi ise yukarıdaki kaldırma akışına alın. Yalnızca reklam kapanırsa aynı site yeni bir reklamla geri dönebilir.
- Reklamveren doğrulama kurallarını bilin. Google’ın finansal hizmetler doğrulama politikasına göre Türkiye’de finansal hizmet reklamı göstermek isteyen reklamverenlerin Google tarafından doğrulanması ve ilgili düzenleyiciden lisanslı ya da muaf olduklarını göstermeleri gerekiyor. Bu kural sahte reklamı tek başına bitirmez, ama bildirim yaparken dayanak olarak kullanılabilir.
Deepfake videolu yatırım reklamları gibi daha karmaşık kurguları sahte reklam ve deepfake yatırım tuzakları yazımızda ayrıca ele aldık.
SMS ve sahte uygulamalar: gerçeği öngörülebilir kılmak
Banka, dolandırıcıların hangi hattan SMS gönderdiğini kontrol edemez. Kontrol edebileceği şey kendi mesajlarıdır: gerçek SMS’ler ne kadar tutarlı olursa sahteleri o kadar göze batar.
- Gönderici adlarını ve konuları yayımlayın. Hangi gönderici adıyla, hangi konularda SMS gönderdiğinizi resmî sitenizde tek sayfada açıklayın.
- Bağlantı kullanımını sınırlayın. SMS’te bağlantı vermeniz gerekiyorsa tek ve tanıdık bir alan adı kullanın, bağlantı kısaltıcılardan kaçının. “Bağlantıya tıklayıp giriş yapın” kalıbını hiç kullanmamak en net mesajdır.
- Ne istemediğinizi tekrar edin. Şifre, kart bilgisi ya da doğrulama kodunu SMS bağlantısıyla, telefonla veya mesajlaşma uygulamasıyla istemediğinizi her kanalda aynı cümlelerle söyleyin.
- Uygulama dağıtımını tek yerde tutun. Mobil uygulamanızın yalnızca resmî mağazalardan indirildiğini duyurun; adınızla APK dağıtan siteleri kaldırma akışına alın, mağazalardaki taklit uygulamaları bildirin.
Türkiye’de bu alana dokunan düzenlemeler
Bu konuda bankalar için öne çıkan metin, BDDK’nın Bankaların Bilgi Sistemleri ve Elektronik Bankacılık Hizmetleri Hakkında Yönetmeliğidir (Resmî Gazete, 15 Mart 2020, sayı 31069). Resmî Gazete’de yayımlanan metinde oltalamayla doğrudan ilgili üç hüküm dikkat çekiyor:
- Farkındalık (madde 8): Banka; üst yönetim, çalışanlar, dış hizmet sağlayıcılar ve müşteriler gibi ilgili taraflarda bilgi güvenliği farkındalığını artıracak çalışmalar yapmakla yükümlüdür.
- Sahte reklam (madde 29): Banka, reklam hizmeti almak istediği arama motoru ve sosyal medya platformu gibi sağlayıcıların, banka adına yayımlanan sahte reklamlara karşı uygun tedbirleri alıp almadığını kontrol eder; bu tedbirleri almayan sağlayıcılardan reklam hizmeti alamaz. Sözleşmelere, sahte reklam yayımlanması hâlinde müşteriyi korumak için bilgi alınmasını sağlayan hükümler konur.
- SMS ile kod (madde 34): Mobil bankacılık uygulamasını yükleyip etkinleştirmiş müşterilere, giriş ya da işlem onayı için SMS ile tek kullanımlık şifre veya doğrulama kodu gönderilemez. Kurulum, etkinleştirme ve uygulamanın kullanılamadığı durumlar gibi istisnalar vardır.
Son hüküm müşteri iletişimi açısından da değerlidir: uygulamayı kullanan müşteriye “girişte SMS kodu istemeyiz” demek, sahte giriş sayfasının istediği kodu daha şüpheli hâle getirir. Yönetmelik sonradan değiştirilmiş olabileceği için uyum değerlendirmesini güncel metin üzerinden hukuk ve uyum ekiplerinizle yapın; bu bölüm hukuki görüş değil, konunun haritasıdır.
Süreci kurmak: ekipler, müşteri ve ölçüm
Teknik kaldırma işi, banka içinde birkaç ekibin ortak çalışmasıyla anlam kazanır.
- Resmî kanallar sayfası: Alan adlarınız, uygulama mağazası bağlantılarınız, SMS gönderici adlarınız, çağrı merkezi numaranız ve sosyal medya hesaplarınız tek bir sayfada, kolay bulunur hâlde dursun.
- Bildirim kanalı: Müşterilerin şüpheli mesaj ve siteleri iletebileceği bir e-posta adresi ya da form sunun ve gelen bildirimleri kaldırma akışına bağlayın.
- Ekipler arası döngü: Doğrulanan sahte alan adlarını dolandırıcılık izleme, çağrı merkezi ve sosyal medya ekipleriyle aynı gün paylaşın. Böylece etkilenen müşteriler tanınır, şikâyetler doğru yere yönlenir.
- Bilgi girmiş müşteriler: Kart ve hesap güvenliği için hızlı bir yol tanımlayın. Müşterinin kendi yapması gerekenleri sade bir dille anlatan rehbere, örneğin dolandırıldım sayfamıza, yönlendirmek çağrı merkezinin yükünü de azaltır.
- Ölçüm: Tespitten ilk bildirime ve bildirimden kaldırmaya geçen süreyi, kanal başına vaka sayısını ve yeni alan adında geri dönen kitleri takip edin. Bu sayılar hangi kanalın güçlendirilmesi gerektiğini gösterir.
Bu işin bir kısmını dışarıdan almak, özellikle gece ve hafta sonu gelen kampanyalarda fark yaratır. Phishvoid, bankayı taklit eden siteleri tespit eder, her birini insan ekiple doğrular ve Google Safe Browsing, Microsoft SmartScreen, Netcraft, APWG, barındırma ve kayıt firmaları, Cloudflare ve USOM’a bildirerek kaldırma sürecini sonuna kadar takip eder. Benzer bir yaklaşımın kripto platformlarına uyarlanmış hâlini kripto borsası marka koruma yazımızda bulabilirsiniz.
Sık sorulan sorular
Banka sahte bir siteyi kendisi kapatabilir mi?
Doğrudan kapatamaz. Siteyi barındırma firması, alan adını kayıt firması kaldırabilir ya da askıya alabilir. Banka marka sahibi olarak bu taraflara, tarayıcı engel listelerine ve USOM’a kanıtlı bildirim yapar ve sonucu takip eder.
Sahte bir banka sitesi ne kadar sürede kapanır?
Tek bir süre yoktur. Engel listesi uyarıları çoğu zaman siteyi kaldırmaktan daha hızlı devreye girer. Kaldırma süresi; barındırma ve kayıt firmasının yanıt hızına, sitenin hangi ülkede barındırıldığına, bir CDN arkasında olup olmadığına ve bildirimin ne kadar eksiksiz olduğuna bağlıdır.
Bankalar için oltalama koruması ne kadara mal olur?
Maliyeti izlenen marka ve alan adı sayısı, kapsanan kanallar (site, reklam, sosyal medya, uygulama), 7/24 doğrulama ihtiyacı ve kaldırma hacmi belirler. Phishvoid’in açık bir fiyat listesi yoktur: tek bir abonelik planı vardır, sınırsız kaldırma talebini kapsar ve fiyat bir demo görüşmesinden sonra belirlenir.
Müşteri sahte siteye bilgilerini girdiyse ne yapılmalı?
Müşterinin kartı ve internet şubesi erişimi hızla güvenceye alınmalı, şüpheli işlemler incelenmeli ve müşteri şifre değişikliği ile itiraz süreci konusunda bilgilendirilmeli. Para kaybı varsa müşteri kolluğa ya da Cumhuriyet Başsavcılığına da başvurabilir. Sitenin adresi ise aynı gün kaldırma akışına alınmalıdır.
Markanızı taklit eden biri mi var?
Benzer domainleri ve kopya sayfaları bulup kaldırtıyoruz. Ücretsiz maruziyet taramasıyla başlayın.