USOM ihbarı artık Siber Güvenlik Başkanlığının formundan yapılıyor; bu rehber formu, ihbardan sonraki süreci ve USOM’un sınırlarını anlatıyor.
USOM ihbarı artık Siber Güvenlik Başkanlığının sitesinden yapılıyor. Sahte bir site, zararlı bir bağlantı ya da şüpheli bir dosya gördüğünüzde adresi tarayıcınıza kendiniz yazarak siberguvenlik.gov.tr/ihbar formunu açın; e-posta adresinizi, kısa bir başlığı ve ayrıntılı açıklamanızı girip gönderin. Ekran görüntüsü gibi ekleriniz varsa aynı ihbarı ihbar@siberguvenlik.gov.tr adresine e-postayla da iletebilirsiniz.
Bu rehberde formun hangi alanları istediğini, işe yarayan bir ihbarın nasıl yazıldığını, ihbardan sonra ne olduğunu ve USOM’un neleri yapmadığını anlatıyoruz. Sahte bir SMS ya da para kaybı söz konusuysa doğru adresler biraz farklıdır; onları da yazının içinde gösteriyoruz.
USOM’a ne oldu, ihbar neden başka adreste?
USOM (Ulusal Siber Olaylara Müdahale Merkezi) yıllarca usom.gov.tr adresinden hizmet verdi. usom.gov.tr üzerindeki duyuruya göre Siber Güvenlik Başkanlığı, 177 sayılı Cumhurbaşkanlığı Kararnamesi ve 12.03.2025 tarihli, 7545 sayılı Siber Güvenlik Kanunu uyarınca kuruldu. Aynı duyuru, siber ihbar süreçlerinin, zararlı bağlantı listelerinin ve güvenlik bildirimlerinin artık siberguvenlik.gov.tr üzerinden yürütüleceğini söylüyor.
Kısacası “USOM ihbar” dediğimiz işlem değişmedi, yalnızca adresi değişti. Eski yer imlerinizi, şirket içi prosedürlerinizi ve müşterilerinize gönderdiğiniz bilgilendirme metinlerini yeni adrese göre güncellemekte fayda var. Başkanlık, ihbar sayfasında kendi adını kullanan e-postalara itibar edilmemesi gerektiği konusunda da uyarıyor: resmî bir kurumu taklit eden mesajlar başlı başına bir dolandırıcılık yöntemidir.
USOM’a neleri bildirebilirsiniz?
İhbar sayfası, bildirilebilecek konuları beş başlıkta topluyor:
- Oltalama: sizi kandırmaya çalışan sahte banka, kurum veya firma siteleri.
- Zararlı yazılımlar: bilgisayarınıza veya telefonunuza bulaşan şüpheli dosyalar.
- Veri sızıntısı: kişisel verilerin izinsiz paylaşıldığı mecralar.
- Erişim sorunları: kamu hizmetlerine yönelik kasıtlı engelleme girişimleri.
- Siber tehdit bildirimi: sistemlerin güvenliğini tehlikeye atan diğer dijital girişimler.
Yazılım açıkları için CVE numarası almak istiyorsanız ayrı bir başvuru formu var; ihbar formundan yapılan CVE başvuruları dikkate alınmıyor. USOM ihbarı bir suç duyurusu da değildir: para kaybettiyseniz ayrıca bankanızı aramanız ve savcılığa ya da kolluğa başvurmanız gerekir. Bu adımları internet dolandırıcılığı suç duyurusu rehberimizde anlattık.
Bazı durumlarda USOM’dan önce ya da onunla birlikte başka bir kanal gerekir:
- Dolandırıcı SMS’in numarası: bağlantıyı USOM’a, numarayı operatörünüze ve Ticaret Bakanlığının TİSS sistemine bildirin.
- Sosyal medyada sahte hesap: hesabı önce platformun kendi şikâyet aracıyla bildirin; hesabın paylaştığı sahte siteyi USOM’a iletin.
- Kumar, bahis veya müstehcen içerik: bu kategoriler için BTK’nın İhbar Web sitesi ayrı bir kanal sunuyor.
- Para ya da kart kaybı: ilk arama bankanıza, ardından savcılığa veya kolluğa.
Adım adım USOM ihbar formu
Formu doldurmak birkaç dakika sürer. Asıl farkı, açıklama alanına ne yazdığınız yaratır.
- Adresi kendiniz yazın. Arama reklamlarından ya da bir mesajdaki bağlantıdan değil, siberguvenlik.gov.tr adresini tarayıcıya yazarak İhbar Formu sayfasına gidin.
- İletişim bilgilerinizi girin. Formda Ad Soyad, Telefon Numarası ve E-Posta Adresi alanları var. Yıldızla işaretli zorunlu alanlar e-posta adresi, mesaj başlığı, mesaj ve doğrulama kodudur.
- Net bir başlık yazın. Örneğin: “Örnek Banka’yı taklit eden sahte site: ornekbanka-giris[.]com”.
- Açıklamayı kanıtla doldurun. Tam adresi, sitenin ne istediğini (kart bilgisi, internet şubesi şifresi, SMS kodu), bağlantıyı nerede ve ne zaman gördüğünüzü yazın.
- Onaylayıp gönderin. KVKK aydınlatma metnini okuduğunuzu işaretleyin, doğrulama kodunu girin ve Gönder’e basın.
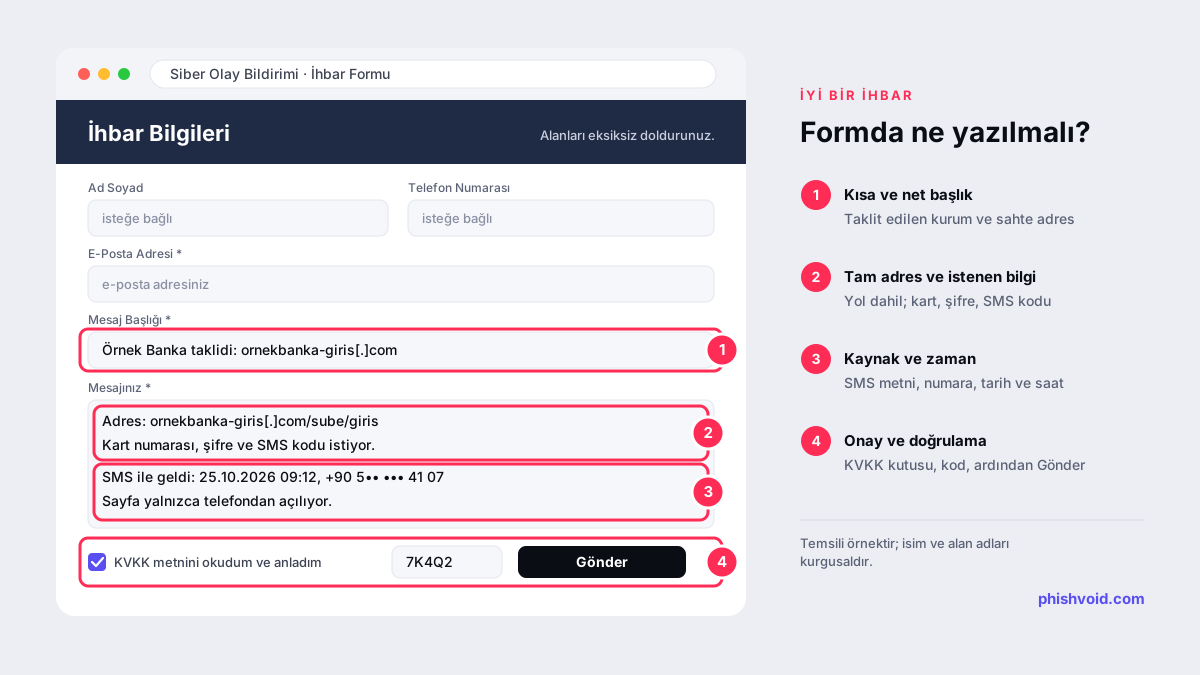
İyi bir ihbar metninde neler olmalı?
İhbarı inceleyen ekip, sitenin gerçekten zararlı olduğunu kendisi doğrulamak zorundadır. Ona ne kadar az tahmin bırakırsanız ihbarınız o kadar kolay işlenir:
- Tam adres: alt alan adı ve yol dahil eksiksiz adres. Yanlışlıkla tıklanmasın diye noktayı köşeli paranteze alabilirsiniz (
ornekbanka-giris[.]com/sube), ama harfleri değiştirmeyin. - Taklit edilen kurum: hangi bankanın, kargo firmasının ya da kamu kurumunun taklit edildiği ve kurumun gerçek adresi.
- Ulaşma yolu: SMS, e-posta, sosyal medya reklamı ya da arama sonucu. Mesaj metnini olduğu gibi yapıştırın.
- Görünürlük koşulu: sayfa yalnızca telefondan ya da Türkiye’den açılıyorsa bunu belirtin. Pek çok sahte site, incelemecilerden gizlenmek için cloaking kullanır.
- Zaman: sayfayı en son ne zaman açık gördüğünüz.
Örnek bir açıklama şöyle olabilir: “25.10.2026 saat 09:12’de +90 5•• ••• 41 07 numarasından ‘kartınızdan harcama yapıldı, iptal için tıklayın’ içerikli bir SMS aldım. Bağlantı ornekbanka-giris[.]com/sube/giris adresine gidiyor ve Örnek Banka internet şubesinin giriş sayfasını taklit ediyor. Sayfa müşteri numarası, şifre ve ardından SMS ile gelen tek kullanımlık kodu istiyor. Bilgisayardan açıldığında boş sayfa gösteriyor, telefondan açıldığında form çıkıyor.”
Formda dosya ekleme alanı bulunmuyor. Ekran görüntüsü ya da e-posta dosyası gibi kanıtları ihbar@siberguvenlik.gov.tr adresine gönderebilirsiniz. Zararlı bir dosyayı doğrudan iletmek yerine dosyanın adını, nereden indirildiğini ve varsa SHA-256 özet değerini yazmak çoğu zaman yeterlidir.
İhbardan sonra ne olur?
Başkanlığın sık sorulan sorular sayfası süreci şöyle anlatıyor: ihbardaki şüpheli adreslerle ilgili yeterli kanıt elde edilirse adresler Zararlı Bağlantılar listesinde yayımlanıyor ve internet servis sağlayıcıları aracılığıyla engelleniyor. Listede her kaydın tarihi, türü (örneğin “Bankacılık - Oltalama”) ve kaynağı görünüyor. Aynı sayfaya göre adreslere risk durumuna göre 1 ile 10 arasında bir kritiklik seviyesi de veriliyor.
Bu işleyişten üç pratik sonuç çıkar:
- Her ihbar engelle sonuçlanmaz. Sayfa kapanmışsa, yalnızca belirli koşullarda açılıyorsa ya da kanıt yetersizse adres listeye girmeyebilir. Açıklamanın ayrıntısı bu yüzden önemlidir.
- Engel Türkiye’deki erişimi keser, siteyi silmez. Sunucu yayında kalır; yurt dışından ya da VPN ile bağlanan kişiler sayfayı görmeye devam edebilir.
- Bir süre taahhüdü yok. Başkanlık, ihbarların ne kadar sürede sonuçlanacağına dair bir süre yayımlamıyor. Sonucu listede adresi arayarak takip edebilirsiniz.
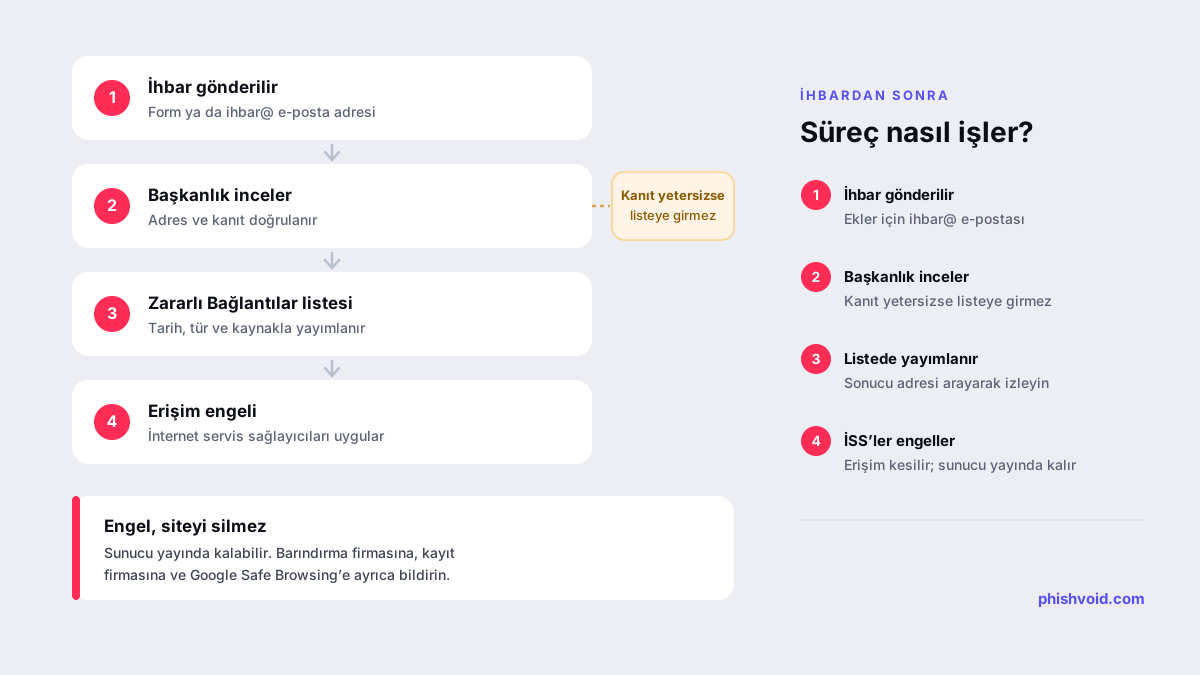
Markalar için: USOM ihbarını kaldırma sürecinin parçası yapın
Markanızı taklit eden bir site bulduğunuzda USOM ihbarı, Türkiye’deki kullanıcıları korumanın en hızlı yollarından biridir; ama tek başına yeterli değildir. Sitenin kalıcı olarak yayından kalkması için barındırma firmasına, alan adı kayıt firmasına, varsa Cloudflare gibi bir CDN hizmetine ve Google Safe Browsing gibi tarayıcı engel listelerine de paralel bildirim gerekir. Sırayı ve her kanalın rolünü sahte site kaldırma süreci yazımızda, ilk saatlerde yapılacakları markanızı taklit eden site: ilk 24 saat rehberinde anlattık.
Kurumsal ihbarlarda birkaç alışkanlık fark yaratır: her alan adını ayrı ihbar edin, gerçek alan adlarınızın listesini ekleyin, sahte sayfanın hangi formunuzu taklit ettiğini gösterin ve aynı kampanyaya ait yeni alan adlarını ortaya çıktıkça bildirin. Phishvoid, doğruladığı her sahte site için USOM bildirimini barındırma, kayıt firması ve engel listesi bildirimleriyle birlikte tek bir süreçte yürütür.
Siteniz yanlışlıkla engellendiyse
Meşru bir alan adı Zararlı Bağlantılar listesine girdiyse Başkanlık, engel kaldırma taleplerinin “Zararlı Bağlantı Engel Kaldırma Talebi” konulu bir e-postayla ihbar@siberguvenlik.gov.tr adresine gönderilmesini istiyor. Ticari kullanımda alan adının sahiplik belgesi, firmaya ait vergi levhası, imza sirküleri ve kimlik belgeleri ile sitenin kullanım amacını anlatan kaşeli ve ıslak imzalı bir yazı isteniyor. Bireysel kullanımda sahiplik belgesi, kimlik belgesi ve sitenin amacını anlatan bir yazı yeterli. Belge listesi değişebileceği için başvurmadan önce sık sorulan sorular sayfasını kontrol edin.
Sık sorulan sorular
USOM ihbarı ücretli mi?
Hayır. İhbar formu herkese açıktır; üyelik ya da e-Devlet girişi gerektirmez. Bir e-posta adresi, mesaj başlığı, açıklama ve doğrulama kodu yeterlidir.
USOM ihbarıma yanıt veriyor mu?
Sitede her ihbara bireysel yanıt verileceğine dair bir taahhüt yer almıyor. İhbar ettiğiniz adresin engellenip engellenmediğini Zararlı Bağlantılar listesinde arayarak görebilirsiniz.
Dolandırıcı bir SMS’i de USOM’a bildirebilir miyim?
Mesajdaki bağlantıyı bildirebilirsiniz; engellenmesini istediğiniz şey zaten o bağlantıdır. Gönderen numara için operatörünüz ve diğer kanallar devreye girer. Ayrıntılar dolandırıcı SMS nereye bildirilir yazımızda.
USOM paramı geri alabilir mi?
Hayır. Başkanlığın bu konudaki rolü zararlı adreslere erişimi engellemek ve siber olaylara müdahaleyi koordine etmektir. Para veya kart bilgisi kaptırdıysanız hemen bankanızı arayın, ardından savcılığa ya da kolluğa başvurun. İlk adımları dolandırıldım sayfamızda topladık.
Bildirdiğim site neden hâlâ açılıyor?
İnceleme henüz sonuçlanmamış ya da yeterli kanıt elde edilememiş olabilir. Yeni bir kanıt bulduysanız (yeni bir SMS, ekran görüntüsü, farklı bir adres) bunu ekleyerek ihbarı yeniden gönderin.
Markanızı taklit eden biri mi var?
Benzer domainleri ve kopya sayfaları bulup kaldırtıyoruz. Ücretsiz maruziyet taramasıyla başlayın.